Domain raclettegrill.de kaufen?
Wir ziehen mit dem Projekt
raclettegrill.de um.
Sind Sie am Kauf der Domain
raclettegrill.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain raclettegrill.de kaufen?
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingerichtet werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team sollte aus Experten mit unterschiedlichen Fähigkeiten und Erfahrungen bestehen, um auf eine Vielzahl von Sicherheitsvorfällen reagieren zu können. Es ist wichtig, klare Rollen und Verantwortlichkeiten innerhalb des Teams festzulegen, um eine effiziente Zusammenarbeit zu gewährleisten. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik und der besten Praktiken ist. Darüber hinaus ist eine enge Zusammenarbeit mit anderen Abteilungen, wie der IT, Rechtsabteilung und Kommunikation, entscheidend, um eine ganzheitliche Reaktion auf Sicherheitsvorfälle zu gewährleisten. **

Ähnliche Suchbegriffe für Response-Team
Top-Angebote
Produkte zum Begriff Response-Team:
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Twisted, Team: Verdammt geiles EssenVerdammt geiles Essen , Über 110 unfassbar leckere Rezepte, die süchtig machen. Von den Machern von »Twisted« - bekannt von Facebook, Instagram & YouTube , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20200915, Produktform: Leinen, Autoren: Twisted, Team, Seitenzahl/Blattzahl: 240, Keyword: Abwechslung; Basics; Beilagen; Ernährung; Essen; Garzeit; Gemüse; Gemüse dünsten; Hauptgericht; Idee; Idee essen; Inspiration; Klassiker; Kombination; Kuchen; Lebensmittel; Lieblingsrezepte; Methoden; Nachtisch; Neuerscheinung; Neuerscheinung 2020; Obst; Salat; Sauce; Snacks; Soße; Sucht; Tipps; Twisted; Varianten; Variation; Vorbereitung; Zubereitung; Zutaten; abendessen rezepte; abwechseln; amerikanisch; ausgefallen; backen; backrezepte; braten; braten Rezepte; brunch rezepte; dessert rezepte; dünsten; einfache gerichte; einfache rezepte; ernähren; essen essen; essen und trinken; frisch gekocht; frühstücken; geil; geile Rezepte; gerichte; gesund; gesund kochen; gesunde gerichte, Fachschema: Kochen / Prominente kochen, TV-Küche, Fachkategorie: TV-, Starkoch-Kochbücher, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Länge: 247, Breite: 200, Höhe: 23, Gewicht: 867, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745311877 9783745311884, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 141261622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen implementiert werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen implementiert werden, indem zunächst klare Rollen und Verantwortlichkeiten innerhalb des Teams definiert werden. Es ist wichtig, dass das Team über die erforderlichen Fähigkeiten und Ressourcen verfügt, um auf Sicherheitsvorfälle angemessen zu reagieren. Zudem sollte das Team regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik ist und gut zusammenarbeitet. Schließlich ist eine klare Kommunikationsstrategie entscheidend, um sicherzustellen, dass das Incident-Response-Team effizient mit anderen Abteilungen und externen Partnern zusammenarbeiten kann. **
-
Wie kann man die Response-Rate bei Umfragen und Marketingkampagnen steigern? Welche Faktoren beeinflussen die Response-Rate?
Die Response-Rate kann gesteigert werden, indem klare und präzise Fragen gestellt werden, die einfach zu beantworten sind. Außerdem ist es wichtig, die Umfrage oder Kampagne auf die Zielgruppe zuzuschneiden und Anreize wie Belohnungen anzubieten. Faktoren wie die Länge der Umfrage, die Relevanz für die Teilnehmer und die Art der Kontaktaufnahme können die Response-Rate beeinflussen. **
-
Wie kann die Response-Rate in einer Umfrage erhöht werden? Welche Faktoren beeinflussen die Response-Rate positiv?
Die Response-Rate einer Umfrage kann erhöht werden, indem klare und präzise Fragen gestellt werden, die einfach zu beantworten sind. Außerdem können Anreize wie Gutscheine oder kleine Geschenke angeboten werden, um die Motivation der Teilnehmer zu steigern. Eine persönliche Ansprache, eine kurze Umfrage und eine Erinnerung an die Teilnehmer können ebenfalls die Response-Rate positiv beeinflussen. **
-
Warum sendet Instagram immer eine 200 Response?
Instagram sendet immer eine 200 Response, um anzuzeigen, dass die Anfrage erfolgreich war und die angeforderten Daten erfolgreich geladen wurden. Eine 200 Response wird normalerweise verwendet, um anzuzeigen, dass keine Fehler aufgetreten sind und die angeforderte Aktion erfolgreich abgeschlossen wurde. **


Wie lässt sich die Response-Rate verbessern?
Die Response-Rate kann verbessert werden, indem klare und präzise Fragen gestellt werden, um die Teilnehmer nicht zu überfordern. Außerdem können Anreize wie Gutscheine oder Gewinnspiele angeboten werden, um die Motivation zur Teilnahme zu steigern. Eine persönliche Ansprache und Erklärung des Zwecks der Umfrage kann ebenfalls die Bereitschaft zur Teilnahme erhöhen. **
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren und potenzielle Schäden zu minimieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren, indem es klare Verantwortlichkeiten und Prozesse für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen festlegt. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf aktuelle Bedrohungen vorbereitet ist und schnell reagieren kann. Zudem ist es wichtig, dass das Team eng mit anderen Abteilungen wie IT, Rechtsabteilung und Kommunikation zusammenarbeitet, um eine ganzheitliche und koordinierte Reaktion zu gewährleisten. Darüber hinaus sollte das Incident-Response-Team kontinuierlich die Incident-Response-Strategie und -Prozesse überprüfen und verbessern **
Top-Angebote
Produkte zum Begriff Response-Team:
-
Steba Grill BBQ Tischgrill, Tischgrill, SchwarzDer VG 30 Slim ist unser flachster Tischgrill aller Zeiten. Mit nur 6 cm Höhe ist das Verstauen auch bei kleinen Flächen kein Problem. Dabei steht er mit seiner grossen Grillfläche von 48,5 x 26 cm den grossen in nichts nach. Auf der Alu-Druckguss-Grillplatte gelingen saftige Steaks und Würstchen, Spiesse sowie Gemüse aller Art immer optimal. Sie können wählen, ob das Grillgut ein Streifenmuster erhalten soll oder ob Sie auf der glatten Grillfläche Spiegeleiern, Fisch oder Meeresfrüchten den Vorzug geben. Die hochwertige Antihaftbeschichtung gewährleistet eine einfache und hygienische Reinigung. Ernährungsbewusste Grillmeister werden den VG 30 Slim unter anderem wegen seiner Low-Fat-Funktion lieben: Fett und überschüssige Bratflüssigkeit laufen automatisch in eine Auffangschale ab, was einen fettreduzierten Grillgenuss ermöglicht. Ihrem Gusto sind mit dem VG 30 Slim somit keine Grenzen gesetzt. Dank des integrierten Heizelements ist der VG 30 Slim ohne langes Warten schon in kurzer Zeit bei voller Heizleistung einsatzbereit. Mit der stufenlosen Temperaturregelung behalten Sie immer die volle Kontrolle über Ihren Grill und können die Temperatur entweder konstant halten oder variabel an das Grillgut anpassen – ein klarer Vorteil gegenüber herkömmlichen Kohle-Grills. Eine Besonderheit des VG 30 Slim ist das überdurchschnittlich lange Kabel von 2 m, womit ein umständliches Verlegen von Verlängerungskabeln ein für alle Mal der Vergangenheit angehört.53,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
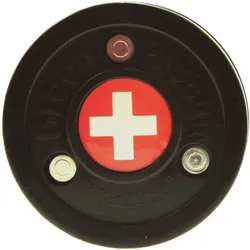
Green Biscuit (Team) – Off-Ice Trainingspuck | SchweizDer Green Biscuit (Team) ist die optimale Lösung für dein Off-Ice-Training. Entwickelt, um deine Stickhandling-Fähigkeiten und Passgenauigkeit zu verbessern, gleitet er auch auf rauen Oberflächen wie Asphalt oder Beton nahezu wie ein echter Eishockeypuck auf dem Eis. Dank seines speziellen Designs wiegt der Green Biscuit zwar minimal weniger als ein regulärer Puck, kompensiert dies jedoch durch die höhere Reibung auf harten Untergründen – für ein realistisches Spielgefühl außerhalb der Eisfläche. Wichtig: Der Green Biscuit ist nicht für Schüsse geeignet, sondern speziell für Stickhandling und Passübungen konzipiert. Produkt-Highlights: Perfekt für Off-Ice Training Realistisches Gleitverhalten auf Asphalt & Beton Ideal für Stickhandling & Passspiel Schonend für Schläger & Untergrund Nicht für Schüsse geeignet15,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Twisted, Team: Verdammt geiles EssenVerdammt geiles Essen , Über 110 unfassbar leckere Rezepte, die süchtig machen. Von den Machern von »Twisted« - bekannt von Facebook, Instagram & YouTube , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20200915, Produktform: Leinen, Autoren: Twisted, Team, Seitenzahl/Blattzahl: 240, Keyword: Abwechslung; Basics; Beilagen; Ernährung; Essen; Garzeit; Gemüse; Gemüse dünsten; Hauptgericht; Idee; Idee essen; Inspiration; Klassiker; Kombination; Kuchen; Lebensmittel; Lieblingsrezepte; Methoden; Nachtisch; Neuerscheinung; Neuerscheinung 2020; Obst; Salat; Sauce; Snacks; Soße; Sucht; Tipps; Twisted; Varianten; Variation; Vorbereitung; Zubereitung; Zutaten; abendessen rezepte; abwechseln; amerikanisch; ausgefallen; backen; backrezepte; braten; braten Rezepte; brunch rezepte; dessert rezepte; dünsten; einfache gerichte; einfache rezepte; ernähren; essen essen; essen und trinken; frisch gekocht; frühstücken; geil; geile Rezepte; gerichte; gesund; gesund kochen; gesunde gerichte, Fachschema: Kochen / Prominente kochen, TV-Küche, Fachkategorie: TV-, Starkoch-Kochbücher, Warengruppe: HC/Themenkochbücher, Fachkategorie: Kochen und Rezepte allgemein, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Verlag: riva Verlag, Länge: 247, Breite: 200, Höhe: 23, Gewicht: 867, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783745311877 9783745311884, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 141261622,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ein effektives Incident Response-Team die Auswirkungen eines Sicherheitsvorfalls minimieren?
Ein effektives Incident Response-Team sollte über klare Prozesse und Verantwortlichkeiten verfügen, um schnell auf Sicherheitsvorfälle reagieren zu können. Sie sollten regelmäßig Schulungen und Übungen durchführen, um gut vorbereitet zu sein. Zudem ist eine enge Zusammenarbeit mit anderen Abteilungen und externen Partnern entscheidend, um die Auswirkungen eines Sicherheitsvorfalls zu minimieren. **
-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingerichtet werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team sollte aus Experten mit unterschiedlichen Fähigkeiten und Erfahrungen bestehen, um auf eine Vielzahl von Sicherheitsvorfällen reagieren zu können. Es ist wichtig, klare Rollen und Verantwortlichkeiten innerhalb des Teams festzulegen, um eine effiziente Zusammenarbeit zu gewährleisten. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik und der besten Praktiken ist. Darüber hinaus ist eine enge Zusammenarbeit mit anderen Abteilungen, wie der IT, Rechtsabteilung und Kommunikation, entscheidend, um eine ganzheitliche Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen implementiert werden, um auf Sicherheitsvorfälle angemessen und effizient zu reagieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen implementiert werden, indem zunächst klare Rollen und Verantwortlichkeiten innerhalb des Teams definiert werden. Es ist wichtig, dass das Team über die erforderlichen Fähigkeiten und Ressourcen verfügt, um auf Sicherheitsvorfälle angemessen zu reagieren. Zudem sollte das Team regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf dem neuesten Stand der Technik ist und gut zusammenarbeitet. Schließlich ist eine klare Kommunikationsstrategie entscheidend, um sicherzustellen, dass das Incident-Response-Team effizient mit anderen Abteilungen und externen Partnern zusammenarbeiten kann. **
-
Wie kann man die Response-Rate bei Umfragen und Marketingkampagnen steigern? Welche Faktoren beeinflussen die Response-Rate?
Die Response-Rate kann gesteigert werden, indem klare und präzise Fragen gestellt werden, die einfach zu beantworten sind. Außerdem ist es wichtig, die Umfrage oder Kampagne auf die Zielgruppe zuzuschneiden und Anreize wie Belohnungen anzubieten. Faktoren wie die Länge der Umfrage, die Relevanz für die Teilnehmer und die Art der Kontaktaufnahme können die Response-Rate beeinflussen. **
Ähnliche Suchbegriffe für Response-Team
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Response-Rate in einer Umfrage erhöht werden? Welche Faktoren beeinflussen die Response-Rate positiv?
Die Response-Rate einer Umfrage kann erhöht werden, indem klare und präzise Fragen gestellt werden, die einfach zu beantworten sind. Außerdem können Anreize wie Gutscheine oder kleine Geschenke angeboten werden, um die Motivation der Teilnehmer zu steigern. Eine persönliche Ansprache, eine kurze Umfrage und eine Erinnerung an die Teilnehmer können ebenfalls die Response-Rate positiv beeinflussen. **
-
Warum sendet Instagram immer eine 200 Response?
Instagram sendet immer eine 200 Response, um anzuzeigen, dass die Anfrage erfolgreich war und die angeforderten Daten erfolgreich geladen wurden. Eine 200 Response wird normalerweise verwendet, um anzuzeigen, dass keine Fehler aufgetreten sind und die angeforderte Aktion erfolgreich abgeschlossen wurde. **
-
Wie lässt sich die Response-Rate verbessern?
Die Response-Rate kann verbessert werden, indem klare und präzise Fragen gestellt werden, um die Teilnehmer nicht zu überfordern. Außerdem können Anreize wie Gutscheine oder Gewinnspiele angeboten werden, um die Motivation zur Teilnahme zu steigern. Eine persönliche Ansprache und Erklärung des Zwecks der Umfrage kann ebenfalls die Bereitschaft zur Teilnahme erhöhen. **
-
Wie kann ein effektives Incident-Response-Team in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren und potenzielle Schäden zu minimieren?
Ein effektives Incident-Response-Team kann in verschiedenen Branchen und Organisationen eingesetzt werden, um auf Sicherheitsvorfälle angemessen zu reagieren, indem es klare Verantwortlichkeiten und Prozesse für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen festlegt. Das Team sollte regelmäßig Schulungen und Übungen durchführen, um sicherzustellen, dass es auf aktuelle Bedrohungen vorbereitet ist und schnell reagieren kann. Zudem ist es wichtig, dass das Team eng mit anderen Abteilungen wie IT, Rechtsabteilung und Kommunikation zusammenarbeitet, um eine ganzheitliche und koordinierte Reaktion zu gewährleisten. Darüber hinaus sollte das Incident-Response-Team kontinuierlich die Incident-Response-Strategie und -Prozesse überprüfen und verbessern **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.